კიბერუსაფრთხოება არის მოწყობილობების, ანგარიშებისა და მონაცემების დაცვა არასასურველი წვდომისგან, თაღლითობისა და დაკარგვისგან. ყოველდღიური დაცვისთვის დაიწყეთ თითოეული ანგარიშისთვის განსხვავებული გრძელი პაროლით, ჩართეთ მრავალფაქტორიანი ავთენტიფიკაცია და დროულად განაახლეთ პროგრამები. მოულოდნელი შეტყობინებები გადაამოწმეთ დამოუკიდებლად, განსაკუთრებით მაშინ, როცა ისინი პაროლს ან ერთჯერად კოდს ითხოვს.
რატომ არის ელფოსტა მთავარი ანგარიში?
ელფოსტა ხშირად სხვა სერვისების პაროლების აღსადგენად გამოიყენება. ამიტომ მასზე წვდომის დაკარგვამ შესაძლოა სხვა ანგარიშებიც საფრთხის წინაშე დააყენოს. შეამოწმეთ აღდგენის მისამართი და ტელეფონის ნომერი, გამოიყენეთ უნიკალური პაროლი ან სერვისის მიერ მხარდაჭერილი წვდომის გასაღები და ჩართეთ დამატებითი დაცვა. პერიოდულად ყურადღებით გადახედეთ შესული მოწყობილობების სრულ სიას და უცნობი სესიები დახურეთ.
ძლიერი და განსხვავებული პაროლები
თითოეული მნიშვნელოვანი ანგარიშისთვის შექმენით განსხვავებული, გრძელი პაროლი. ერთი პაროლის მრავალ ადგილას გამოყენებისას ერთი საიტის მონაცემების გაჟონვამ სხვა ანგარიშებიც შეიძლება დააზიანოს. პაროლების მენეჯერი დაგეხმარებათ რთული პაროლების შექმნასა და შენახვაში. თავად მენეჯერის მთავარი პაროლი კარგად დაიმახსოვრეთ და გამოიყენეთ მის მიერ შეთავაზებული დამატებითი უსაფრთხოების ფუნქციები.
რა არის მრავალფაქტორიანი ავთენტიფიკაცია?
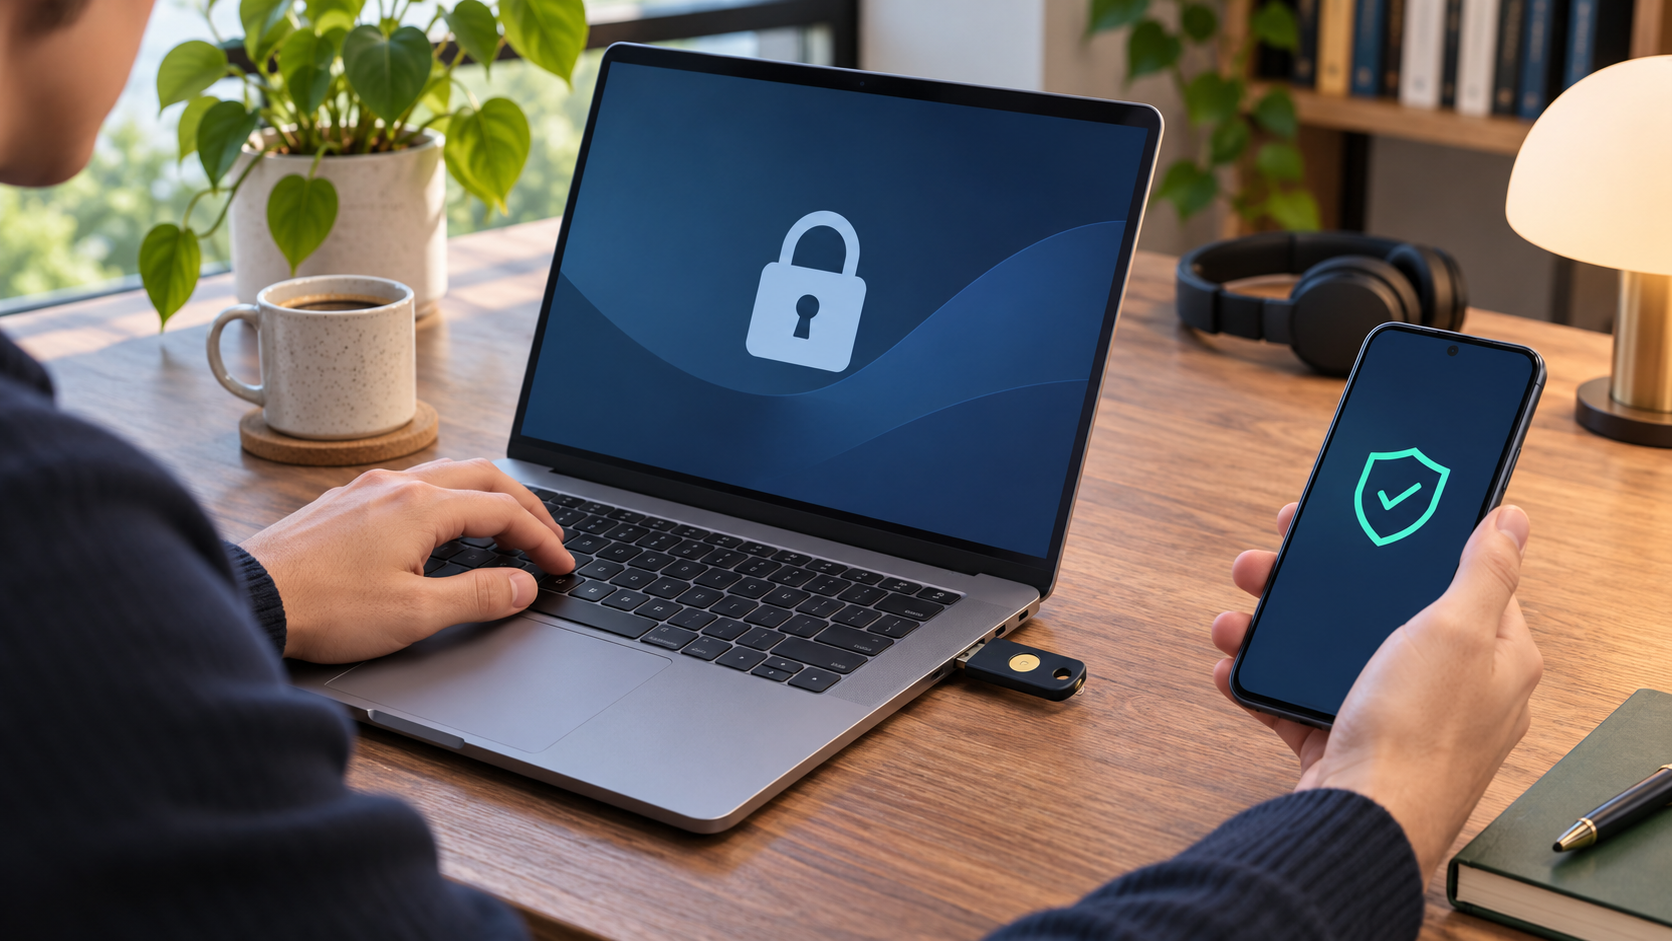
მრავალფაქტორიანი ავთენტიფიკაცია შესვლისას პაროლთან ერთად დამატებით დადასტურებას მოითხოვს. ეს შეიძლება იყოს ავტენტიფიკატორის აპლიკაცია, უსაფრთხოების გასაღები ან სხვა მხარდაჭერილი მეთოდი. ზოგიერთ მომსახურებაში ხელმისაწვდომი ფიშინგის მიმართ მდგრადი მეთოდები დამატებით დაცვას იძლევა. არც ერთი მეთოდი არ ამართლებს შემთხვევითი მოთხოვნის დადასტურებას: თუ შესვლა თქვენ არ დაგიწყიათ, მოთხოვნა უარყავით და ანგარიში შეამოწმეთ.
წვდომის გასაღებები და აღდგენა
წვდომის გასაღები, ანუ passkey, მხარდაჭერილ სერვისში პაროლის ნაცვლად შესვლის ერთ-ერთი საშუალებაა. მისი გამოყენება შეიძლება მოწყობილობის განბლოკვით ან უსაფრთხოების გასაღებით, სერვისისა და მოწყობილობის მიხედვით. გაარკვიეთ, როგორ აღადგენთ ანგარიშს მოწყობილობის დაკარგვისას. აღდგენის კოდები შეინახეთ უსაფრთხო ადგილას და არ გაუგზავნოთ სხვას, ვინც ტექნიკური დახმარების სახელით დაგიკავშირდებათ.
როგორ ამოვიცნოთ ფიშინგი?
ფიშინგი მოტყუებით მონაცემების ან ფულის მიღების მცდელობაა. შეტყობინება შეიძლება ბანკის, ამანათის კომპანიის ან ნაცნობის სახელით მოვიდეს და გადაუდებელ მოქმედებას მოითხოვდეს. არ ენდოთ მხოლოდ ლოგოს ან გამართულ ტექსტს. გახსენით ოფიციალური აპლიკაცია ან თავად მოძებნეთ ორგანიზაციის ნომერი. დეტალური ნაბიჯებისთვის იხილეთ ფიშინგის ამოცნობის გზამკვლევი.
განახლებები და მოწყობილობის დაცვა
ოპერაციული სისტემის, ბრაუზერისა და აპლიკაციების განახლებები ხშირად უსაფრთხოების შესწორებებს შეიცავს. ჩართეთ ავტომატური განახლება, სადაც ეს შესაძლებელია, და პროგრამები ოფიციალური წყაროებიდან დააყენეთ. ტელეფონსა და კომპიუტერზე გამოიყენეთ ეკრანის დაბლოკვა. თუ მოწყობილობას სხვას აძლევთ, ცალკე მომხმარებლის ანგარიში დაგეხმარებათ თქვენი პირადი ფაილების დაცვაში.
სარეზერვო ასლები
მნიშვნელოვანი ფოტოებისა და დოკუმენტების ასლი შეინახეთ ცალკე მოწყობილობაზე ან სანდო ღრუბლოვან სერვისში. დარწმუნდით, რომ ასლი რეალურად იხსნება და საჭიროების შემთხვევაში ფაილის აღდგენა შეგიძლიათ. მხოლოდ იმავე კომპიუტერზე შენახული მეორე საქაღალდე მოწყობილობის დაკარგვის ან დაზიანებისგან სრულად ვერ დაგიცავთ. სარეზერვო ასლებსაც სჭირდება წვდომის კონტროლი და საჭიროების მიხედვით დაშიფვრა.
საჯარო Wi-Fi და ანგარიშები
საჯარო ქსელთან მიერთებისას გადაამოწმეთ ქსელის სახელი იმ ორგანიზაციასთან, რომელიც მას გთავაზობთ. საიტებზე გამოიყენეთ დაშიფრული კავშირი და არ შეიყვანოთ პაროლი უცნობი ქსელის მიერ მოულოდნელად გახსნილ შესვლის გვერდზე. გამორთეთ ავტომატური დაკავშირება უცნობ ქსელებთან. განსაკუთრებით მგრძნობიარე ოპერაციისთვის შეიძლება თქვენივე მობილური კავშირის გამოყენება უფრო მოსახერხებელი იყოს, თუმცა თავად ანგარიშის დაცვაც აუცილებელია.
რა ვქნათ საეჭვო შესვლის შემდეგ?
თუ ფიქრობთ, რომ პაროლი სხვამ გაიგო, სერვისში შედით ოფიციალური გზით და დაუყოვნებლივ შეცვალეთ იგი. დახურეთ უცნობი სესიები, გადაამოწმეთ აღდგენის მონაცემები და ჩართული დამატებითი დაცვა. თუ იგივე პაროლი სხვაგანაც გამოიყენეთ, ის ანგარიშებიც განაახლეთ. ბარათის მონაცემების გამჟღავნებისას სწრაფად დაუკავშირდით ბანკს მის ოფიციალურ ნომერზე.
ყოველთვიური უსაფრთხოების შემოწმება
აირჩიეთ ერთი დღე და გადახედეთ ყველაზე მნიშვნელოვან ანგარიშებს. შეამოწმეთ, კვლავ გაქვთ თუ არა წვდომა აღდგენის მეთოდებზე, ხომ არ არის უცნობი მოწყობილობა და დაინსტალირდა თუ არა განახლებები. წაშალეთ აღარ საჭირო აპლიკაციები და გადახედეთ მათ ნებართვებს. მცირე, რეგულარული შემოწმება უფრო პრაქტიკულია, ვიდრე მხოლოდ ინციდენტის შემდეგ მოქმედება.
როგორ დავეხმაროთ ოჯახის წევრებს?
ახალი პაროლისა და დამატებითი დაცვის დაყენებისას პირველ რიგში თავად აუხსენით ადამიანს, როგორ შევა საკუთარ ანგარიშზე და როგორ აღადგენს წვდომას. არ მოითხოვოთ მისი პაროლების გამოგზავნა ჩატში. ერთად შეამოწმეთ ოფიციალური საკონტაქტო არხები და შეთანხმდით, როგორ გადაამოწმებთ ფულის მოულოდნელ მოთხოვნას. მიზანია, ოჯახის წევრს დახმარებაც ჰქონდეს და საკუთარ ანგარიშზე კონტროლიც შეუნარჩუნდეს.
როგორ შევამოწმოთ აპლიკაციების ნებართვები?
მოწყობილობის პარამეტრებში ნახეთ, რომელ აპლიკაციებს აქვს კამერაზე, მიკროფონზე, მდებარეობაზე ან კონტაქტებზე წვდომა. დაფიქრდით, სჭირდება თუ არა კონკრეტულ აპს ეს ინფორმაცია მისი ფუნქციისთვის. მაგალითად, ფოტოს გადაღების აპს კამერა სჭირდება, მაგრამ მუდმივი მდებარეობა შეიძლება აუცილებელი არ იყოს. საჭიროების გარეშე მიცემული ნებართვები შეცვალეთ. გაითვალისწინეთ, რომ ნებართვის გამორთვამ შესაძლოა აპლიკაციის რომელიმე ფუნქცია შეზღუდოს; ასეთ შემთხვევაში კვლავ შეაფასეთ მისი საჭიროება.
შესყიდვები და გადახდის შეტყობინებები
მოულოდნელი გადახდის შეტყობინებისას ანგარიშზე შესასვლელად გამოიყენეთ ბანკის საკუთარი აპლიკაცია და გადაამოწმეთ ოპერაციების ისტორია. არ გადახვიდეთ შეტყობინებაში მოცემულ უცნობ მისამართზე და არ მიაწოდოთ ერთჯერადი კოდი ადამიანს, რომელიც თანხის დაბრუნებას გპირდებათ. თუ საეჭვო ოპერაცია ნამდვილად ჩანს, დაუკავშირდით ბანკს მის ოფიციალურ ნომერზე. შეინახეთ ოპერაციის დრო და სხვა არასაიდუმლო დეტალები, რათა ბანკს მათი მოძიება გაუადვილდეს.
ხშირად დასმული კითხვები
პასუხები ყოველდღიური ციფრული უსაფრთხოების მთავარ საკითხებს აჯამებს და დაგეხმარებათ პირველ რიგში მნიშვნელოვანი ანგარიშების დაცვის შემოწმებაში.
რა არის კიბერუსაფრთხოება?
ეს არის მოწყობილობების, ანგარიშებისა და მონაცემების დაცვა არასასურველი წვდომისა და სხვა ციფრული საფრთხეებისგან.
რატომ უნდა მქონდეს განსხვავებული პაროლები?
ერთი პაროლის გაჟონვამ მისი გამოყენების შემთხვევაში სხვა ანგარიშებიც შეიძლება დააზიანოს.
რა არის მრავალფაქტორიანი ავთენტიფიკაცია?
ეს არის შესვლის დამატებითი შემოწმება, რომელიც ანგარიშზე უნებართვო წვდომას ართულებს.
შეიძლება ერთჯერადი კოდის გაზიარება?
მოულოდნელი მოთხოვნის საფუძველზე კოდი არავის გაუზიაროთ; საკითხი ოფიციალური არხით გადაამოწმეთ.
სად შევინახო ფაილების ასლები?
გამოიყენეთ ცალკე მოწყობილობა ან სანდო ღრუბლოვანი სერვისი და პერიოდულად გამოსცადეთ აღდგენა.
რა ვქნა პაროლის გაჟონვისას?
შეცვალეთ პაროლი ოფიციალური გზით, დახურეთ უცნობი სესიები და შეამოწმეთ აღდგენის მონაცემები.
წყაროები
CISA: ძლიერი პაროლები; CISA: მრავალფაქტორიანი ავთენტიფიკაცია; FTC: ფიშინგის ამოცნობა.